Panduan ini menjelaskan cara membuat, melakukan rotasi, dan menggunakan WhatsApp API key organisasi Anda secara aman untuk mengintegrasikan layanan WhatsApp Business Platform.
1. Apa itu WhatsApp API Key?
WhatsApp API Key adalah token rahasia (seperti kata sandi) yang digunakan oleh aplikasi backend, server, atau skrip Anda untuk mengirim pesan WhatsApp secara aman.
Aturan Keamanan Utama:
- Hanya Ditampilkan Sekali: Saat membuat atau merotasi key, token rahasia hanya diperlihatkan satu kali. Segera simpan di password manager atau file konfigurasi server (
.env). - Satu Key Aktif: Setiap organisasi memiliki 1 API key aktif dalam satu waktu.
- Aman untuk Audit: Prefix key (contoh:
wa_key_...) aman dibagikan ke tim tanpa membocorkan rahasia token sebenarnya.
2. Membuat API Key Baru
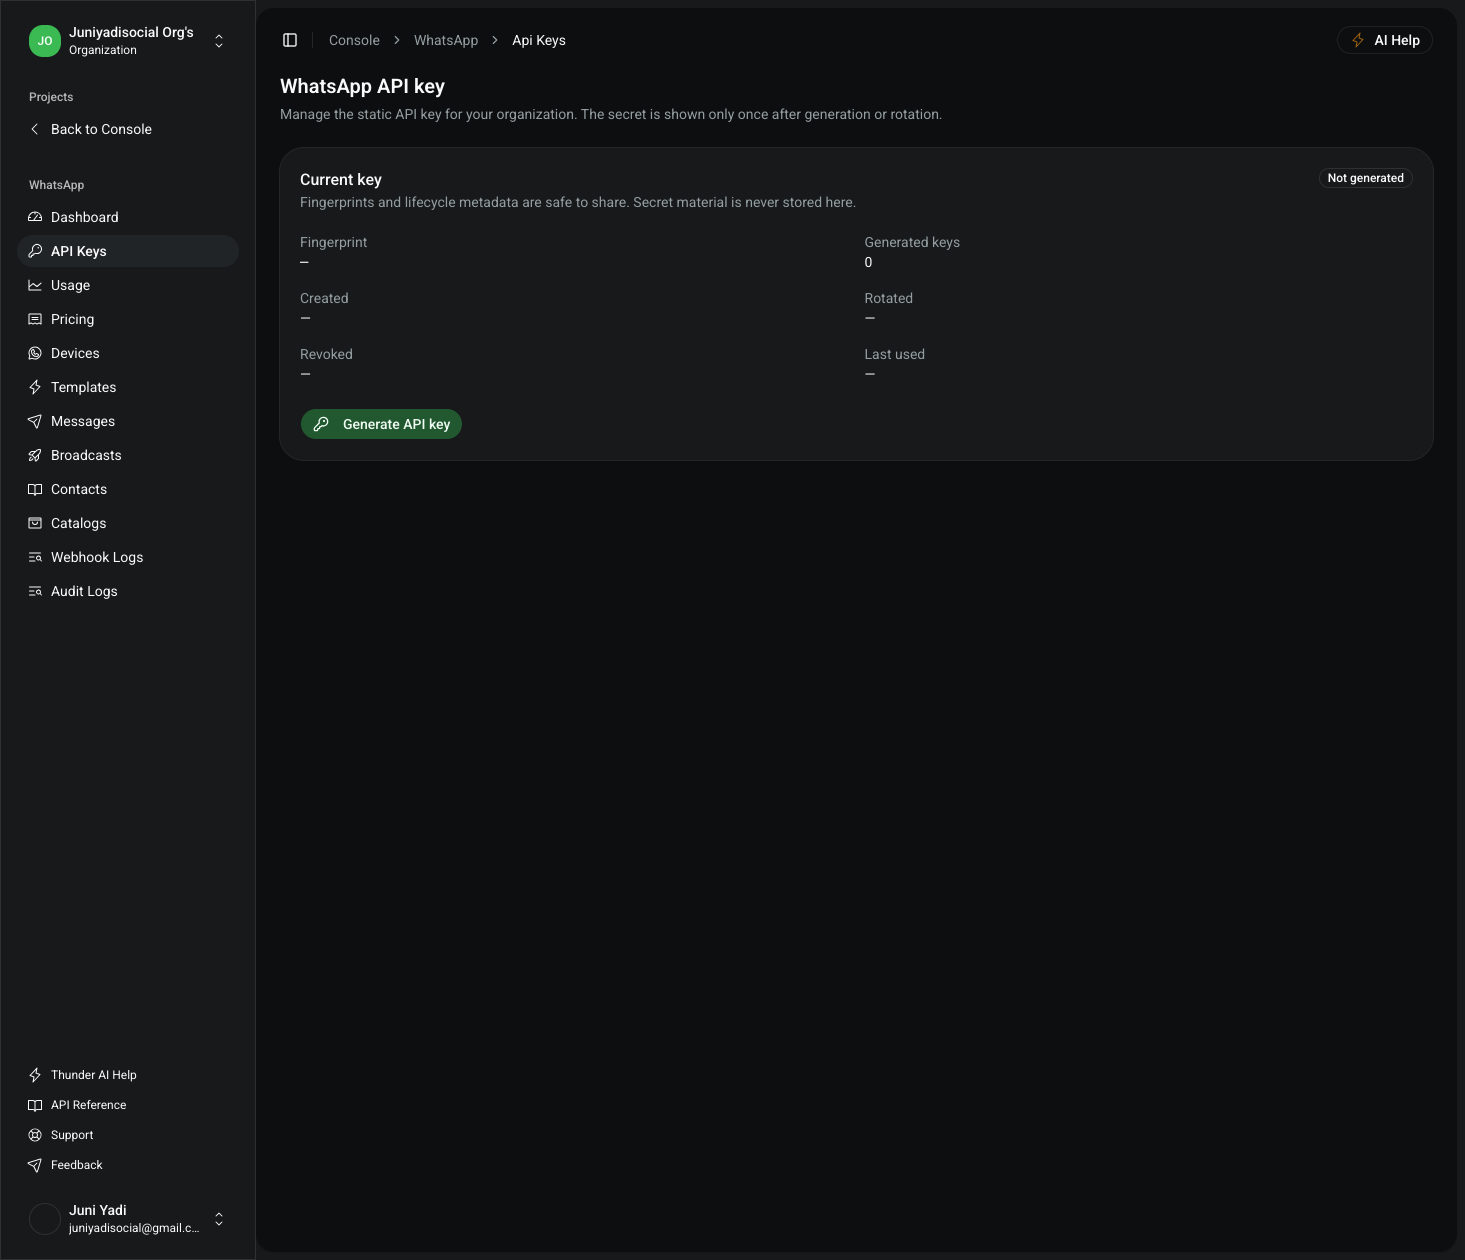
Langkah 1: Buka Menu WhatsApp API Key di Console
Arahkan ke Console > WhatsApp > API Key
(/console/whatsapp/api-keys).
Jika organisasi Anda belum memiliki API key yang aktif, lencana status akan menampilkan Not generated.
Langkah 2: Generate API Key
- Klik tombol "Generate API key".
- Sistem akan langsung memproses dan menampilkan kartu One-time API secret.
- Klik tombol "Copy secret" untuk menyalin token ke password manager atau vault konfigurasi backend Anda.
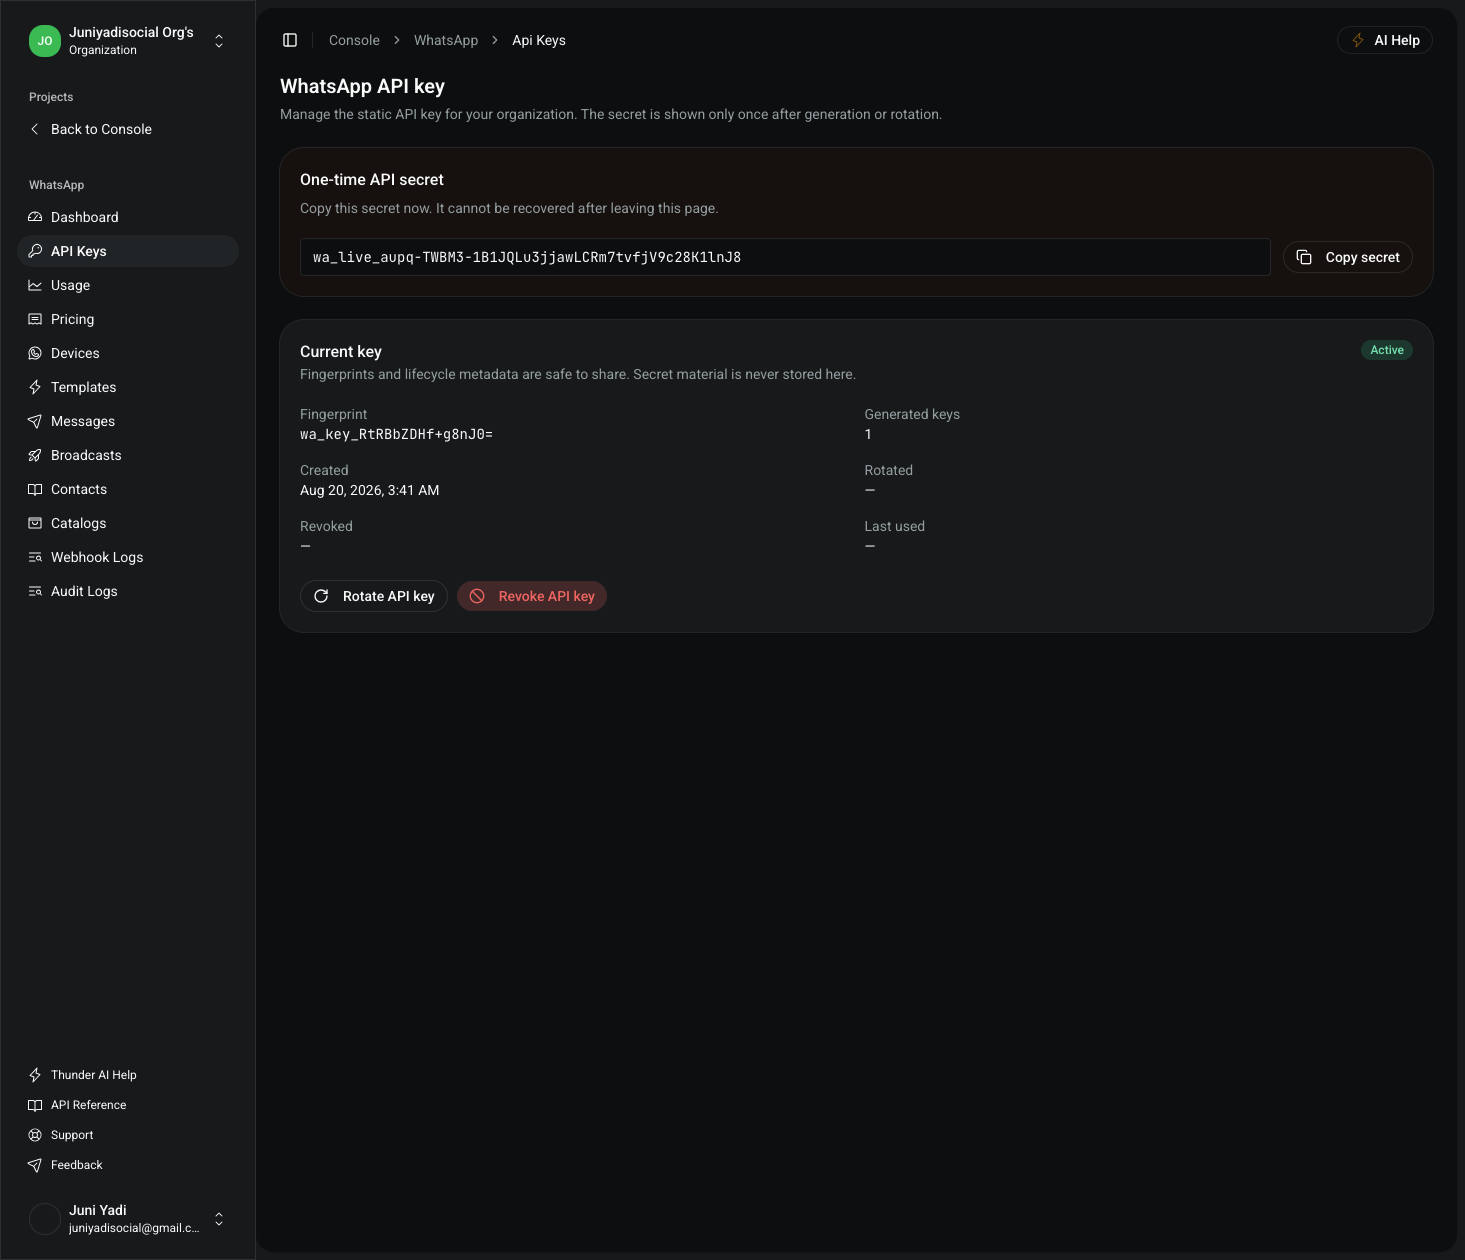
⚠️ Penting: Setelah Anda berpindah halaman atau me-refresh browser, token secret tidak dapat ditampilkan kembali. Jika Anda kehilangan token, Anda harus melakukan rotasi key.
3. Pengelolaan Siklus Hidup Key (Lifecycle)
Melakukan Rotasi API Key (Rotate)
Jika token API key Anda diduga bocor atau kebijakan keamanan mengharuskan penggantian berkala:
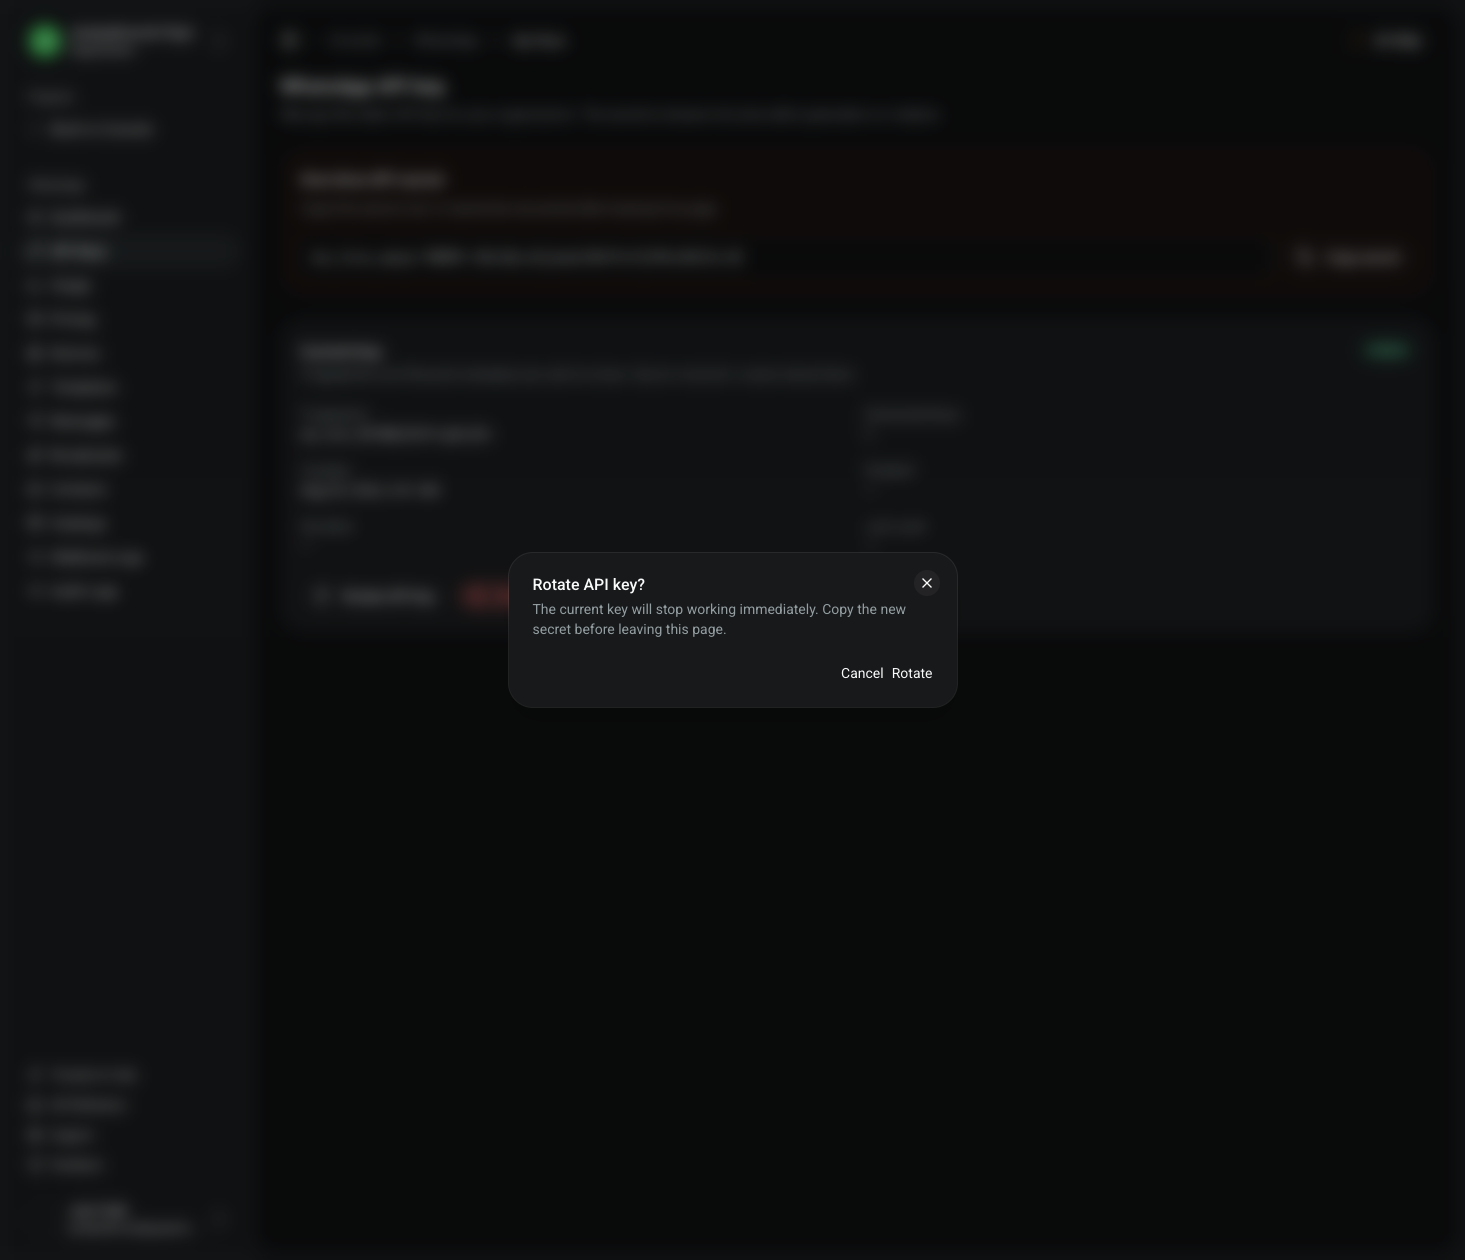
- Klik tombol "Rotate API key".
- Perhatikan dialog konfirmasi: Key saat ini akan langsung berhenti berfungsi dan tidak dapat digunakan lagi.
- Konfirmasi rotasi untuk menerbitkan API key baru dan mendapatkan token secret baru.
Mencabut API Key (Revoke)
Untuk mematikan seluruh akses integrasi API seketika tanpa menerbitkan key baru:
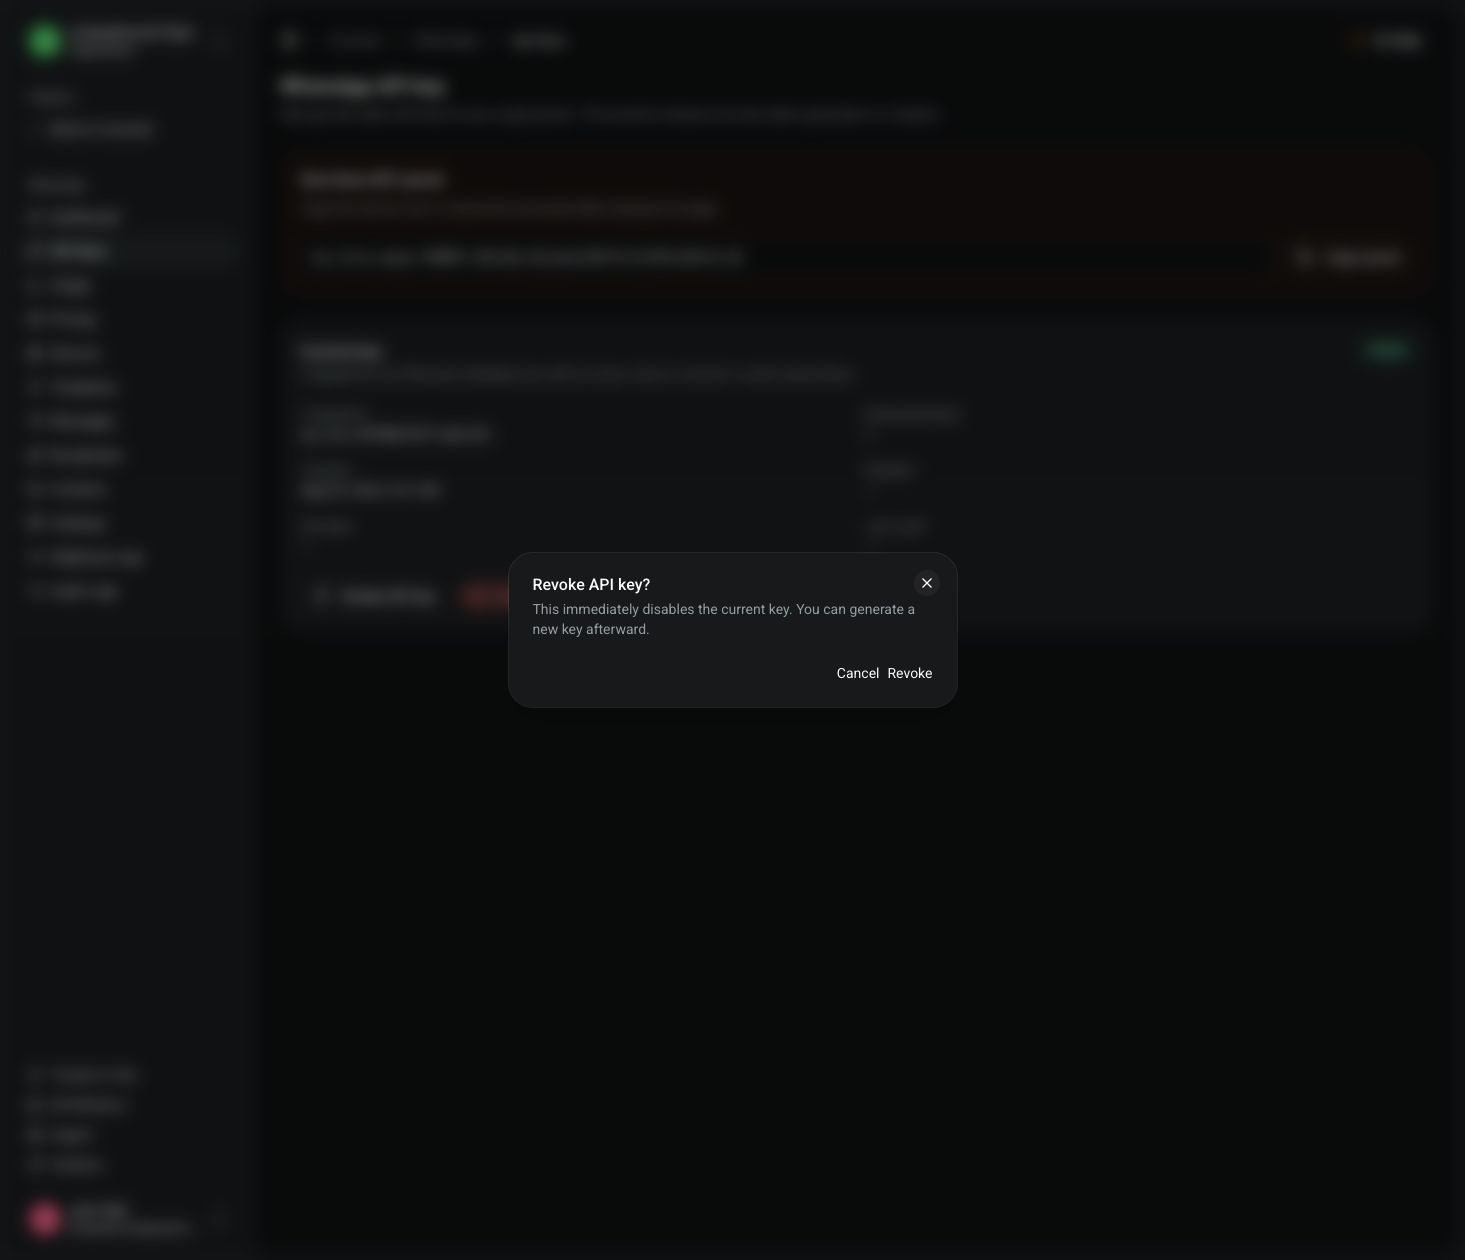
- Klik tombol "Revoke API key".
- Konfirmasi pada dialog pencabutan.
- Status key akan berubah menjadi Revoked, dan seluruh panggilan API
menggunakan key tersebut akan menerima respon
401 Unauthorized.
4. Otentikasi Panggilan API
Sertakan API key Anda pada header standar Authorization: Bearer <API_KEY>
atau header x-api-key.
Contoh: Memeriksa Status Perangkat WhatsApp (Device Check)
Lakukan verifikasi API key dan periksa status koneksi nomor WhatsApp terdaftar:
curl -X GET "https://pfnapp.id/api/whatsapp/devices" \
  -H "Authorization: Bearer pfn_wa_sec_xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx"
Spesifikasi OpenAPI & Referensi SDK
Untuk rincian skema request/response, parameter filter, kode status error, dan SDK generator untuk berbagai bahasa pemrograman (TypeScript, Python, Go, Java, dll.), silakan kunjungi dokumentasi interaktif OpenAPI:
5. Audit & Kepatuhan Keamanan
Seluruh aktivitas siklus hidup API key dicatat pada audit log yang tidak dapat diubah (immutable):
ORGANIZATION_API_KEY_GENERATEDORGANIZATION_API_KEY_ROTATEDORGANIZATION_API_KEY_REVOKED
Administrator organisasi dapat meninjau log aktivitas dan data fingerprint melalui tab Audit Logs di management console.